預覽為第一頁的列印畫面。
這份表單裡有什麼
表格欄位
欄位是直接從檔案讀出來的,不是另外寫的說明;下載後可以自由增減。
怎麼用這份文件
從檔案裡的段落與表格直接讀出來的,不是另外寫的介紹。
這份文件包含這幾段
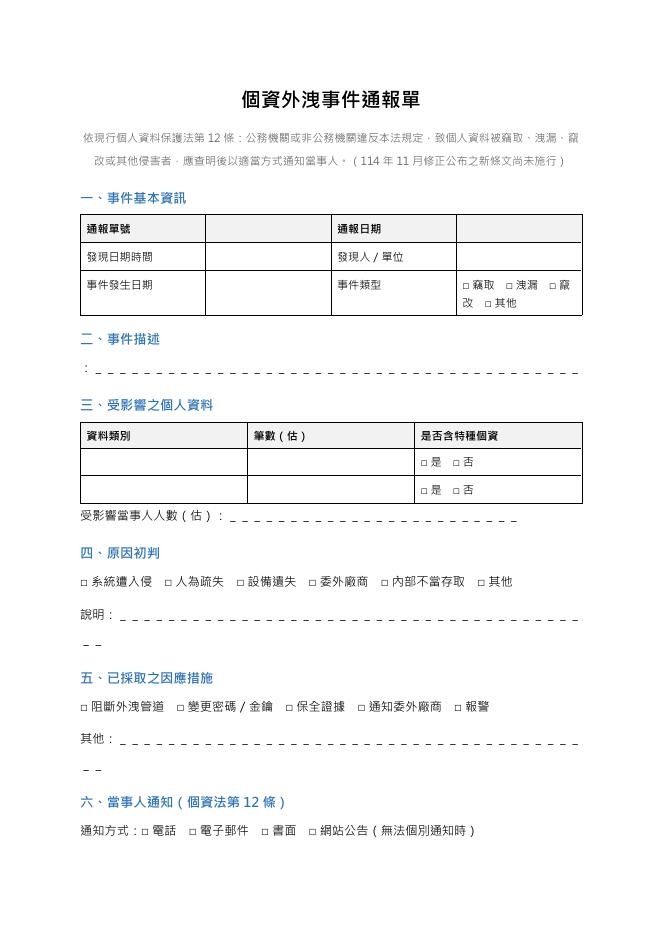
- 一、事件基本資訊
- 二、事件描述
- 三、受影響之個人資料
- 四、原因初判
- 五、已採取之因應措施
- 六、當事人通知(個資法第 12 條)
- 七、主管機關通報
- 八、後續改善
要自己填的欄位
通報單號通報日期發現日期時間發現人/單位事件發生日期資安/法務受影響當事人人數(估)說明其他通知日期通報機關/文號改善完成期限最後要簽核的人
承辦人、主管核決
- 文件裡有 3 張表格,下載後可以直接增減列數。
個資外洩了,公司要做什麼
客戶名單被駭、員工寄錯信、筆電遺失——發現個資外洩時,用這張通報單記下事件、影響範圍、處理措施與通知情形。
外洩後一定要通知當事人嗎?
- 現行規定:公務機關或非公務機關違反本法規定,致個人資料被竊取、洩漏、竄改或其他侵害者,應查明後以適當方式通知當事人(個人資料保護法第 12 條)。
- 違反第 12 條,由主管機關限期改正,屆期未改正者,按次處新臺幣 2 萬元以上 20 萬元以下罰鍰(第 48 條)。
要用什麼方式通知、通知什麼內容?
- 適當方式通知,指即時以言詞、書面、電話、簡訊、電子郵件、傳真、電子文件或其他足以使當事人知悉或可得知悉之方式為之;但需費過鉅者,得斟酌技術之可行性及當事人隱私之保護,以網際網路、新聞媒體或其他適當公開方式為之(個人資料保護法施行細則第 22 條)。
- 通知內容應包括個人資料被侵害之事實及已採取之因應措施(施行細則第 22 條)。
- 範本第六段另外建議附上聯絡窗口與當事人可以採取的自保措施(例如改密碼、留意詐騙電話),這兩項不是條文要求,但對當事人最有用。
公司平常就有保管的義務嗎?
- 有。非公務機關保有個人資料檔案者,應採行適當之安全措施,防止個人資料被竊取、竄改、毀損、滅失或洩漏(個人資料保護法第 27 條)。
- 適當之安全措施得包括:事故之預防、通報及應變機制;資料安全管理及人員管理;使用紀錄、軌跡資料及證據保存等(施行細則第 12 條)。這張通報單就是「通報及應變機制」的紀錄。
- 違反第 27 條第 1 項,處新臺幣 2 萬元以上 200 萬元以下罰鍰,並令其限期改正;情節重大者,處新臺幣 15 萬元以上 1,500 萬元以下罰鍰(第 48 條)。
要通報主管機關嗎?
- 現行的個人資料保護法本身沒有規定一律要通報;但中央目的事業主管機關得指定非公務機關訂定個人資料檔案安全維護計畫(第 27 條),各行業的辦法裡常有通報時限。範本第七段「主管機關通報」請依自己行業的規定填。
- 個人資料保護法已於 114 年 11 月 11 日修正公布新的第 12 條等條文,施行日期由行政院定之(第 56 條);截至本頁查證日尚未施行。施行後通知與通報的規定會改變,屆時這份文件會跟著更新。
外洩造成當事人損失,公司要賠嗎?
- 非公務機關違反本法規定,致個人資料遭不法蒐集、處理、利用或其他侵害當事人權利者,負損害賠償責任;但能證明其無故意或過失者,不在此限(第 29 條)。
- 所以通報單的「原因初判」「已採取之因應措施」「後續改善」要照實、盡快寫:事後要證明公司沒有過失,靠的就是當下的紀錄。
內容依據
以下規定於 2026-10-12 對照官方原文查證;法規與申請須知可能修正,使用前請以最新公告為準。
- 個人資料保護法(最新修正 114-11-11,部分修正條文尚未施行)
第 12 條:「公務機關或非公務機關違反本法規定,致個人資料被竊取、洩漏、竄改或其他侵害者,應查明後以適當方式通知當事人。」 第 48 條:「二、違反第十條、第十一條、第十二條或第十三條規定。」「按次處新臺幣二萬元以上二十萬元以下罰鍰」「處新臺幣二萬元以上二百萬元以下罰鍰,並令其限期改正」「其情節重大者,由中央目的事業主管機關或直轄市、縣(市)政府處新臺幣十五萬元以上一千五百萬元以下罰鍰」 第 27 條:「非公務機關保有個人資料檔案者,應採行適當之安全措施,防止個人資料被竊取、竄改、毀損、滅失或洩漏。」「中央目的事業主管機關得指定非公務機關訂定個人資料檔案安全維護計畫或業務終止後個人資料處理方法。」 第 56 條:「本法施行日期,由行政院定之。」 第 29 條:「非公務機關違反本法規定,致個人資料遭不法蒐集、處理、利用或其他侵害當事人權利者,負損害賠償責任。但能證明其無故意或過失者,不在此限。」 (上列條文已有修正版本公布但尚未施行,這裡引用的是現行有效條文。)
- 個人資料保護法施行細則(修正日期 105-03-02)
第 22 條:「指即時以言詞、書面、電話、簡訊、電子郵件、傳真、電子文件或其他足以使當事人知悉或可得知悉之方式為之。但需費過鉅者,得斟酌技術之可行性及當事人隱私之保護,以網際網路、新聞媒體或其他適當公開方式為之。」「其內容應包括個人資料被侵害之事實及已採取之因應措施。」 第 12 條:「四、事故之預防、通報及應變機制。」「十、使用紀錄、軌跡資料及證據保存。」